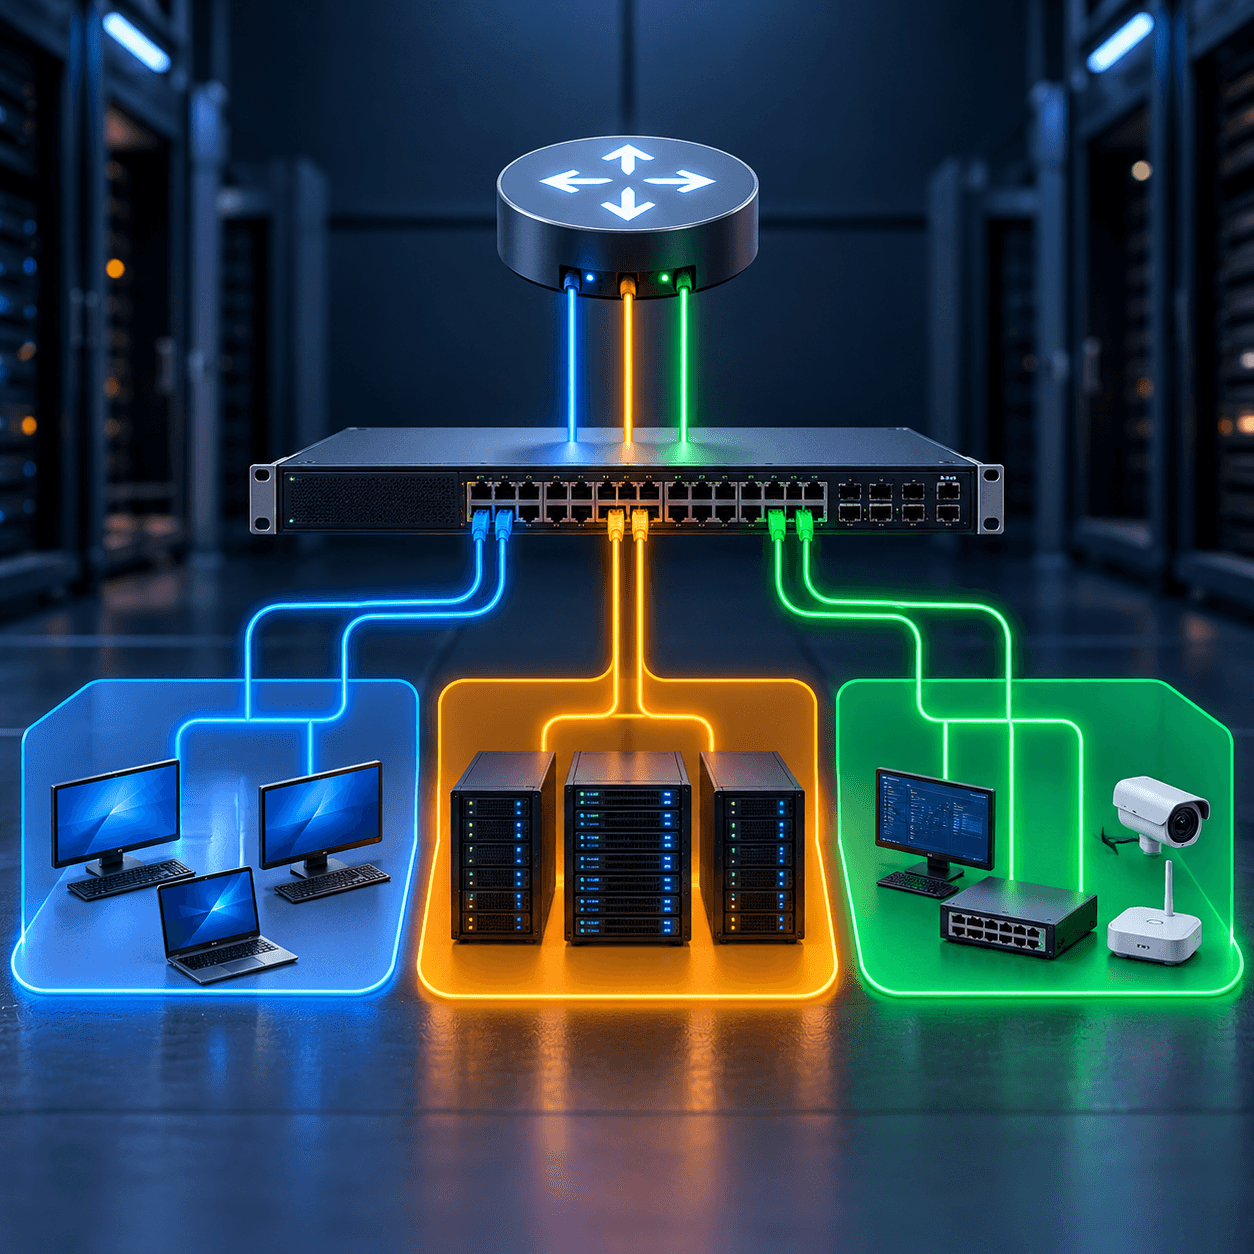
VLAN, или Virtual Local Area Network, это способ логически разделить одну физическую сеть на несколько изолированных широковещательных доменов. Компьютеры и серверы могут быть подключены к одному коммутатору, но находиться в разных VLAN. В таком случае они не обмениваются Ethernet-кадрами напрямую. Для связи нужен маршрутизатор или коммутатор уровня L3, а доступ можно ограничить правилами межсетевого экрана.
Сегментация нужна не ради красивой нумерации. Она отделяет пользовательские устройства от серверов, телефонии, камер, гостевого Wi-Fi и контура управления. Это уменьшает область распространения широковещательного трафика, упрощает применение политик и ограничивает последствия ошибки или компрометации одного сегмента.
Что такое VLAN простыми словами
Обычный коммутатор пересылает кадры внутри одного широковещательного домена. Неизвестный unicast, broadcast и часть multicast-трафика могут распространяться на множество портов. VLAN добавляет к логике коммутации идентификатор сегмента. Таблица MAC-адресов фактически учитывает не только адрес, но и принадлежность к VLAN.
Устройства в VLAN 10 видят широковещательные кадры своего сегмента, но не VLAN 20. Совпадение физических портов, стойки или модели коммутатора этого правила не меняет.
Как работает VLAN
Путь кадра зависит от режима порта и VLAN, к которой он отнесен:
Конечное устройство отправляет обычный Ethernet-кадр.
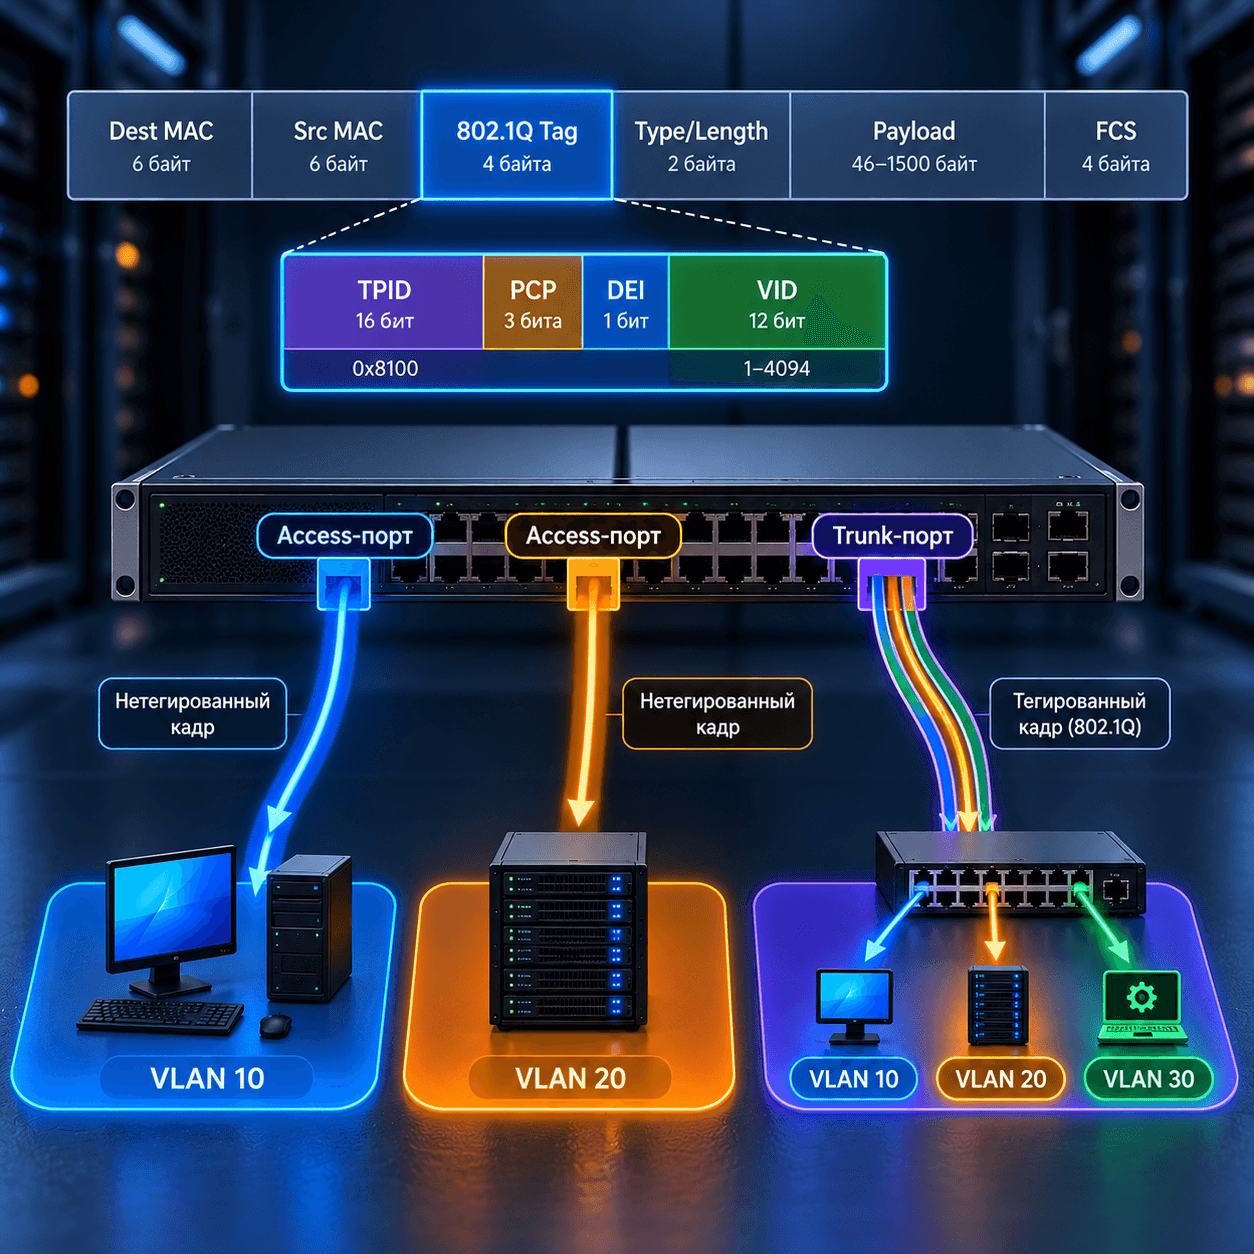
Access-порт коммутатора связывает входящий нетегированный кадр со своим VLAN ID.
Коммутатор ищет MAC-адрес назначения в таблице именно этого VLAN.
На другой access-порт кадр выходит без тега.
На trunk-порт кадр обычно выходит с тегом IEEE 802.1Q.
Следующий коммутатор читает VLAN ID и продолжает обработку в нужном сегменте.
Если получатель находится в другом VLAN, одной коммутации недостаточно. Пакет направляют на шлюз, который выполняет маршрутизацию между VLAN и применяет ACL или правила межсетевого экрана.
Что содержит тег IEEE 802.1Q
Стандарт IEEE 802.1Q определяет тегирование кадров в VLAN-aware сети. Дополнительное поле вставляется после MAC-адреса источника. В нем находятся:
TPID, признак кадра с тегом 802.1Q;
PCP, три бита класса обслуживания;
DEI, признак допустимости отбрасывания при перегрузке;
VID, двенадцатибитный идентификатор VLAN.
Значения VID 0 и 4095 зарезервированы, поэтому для обычных VLAN применяют диапазон 1-4094. Это не означает, что любой коммутатор способен одновременно обслуживать все 4094 сегмента. Реальный предел зависит от аппаратной таблицы, лицензии и сетевой ОС.
Access и trunk: в чем разница
Access-порт
Access-порт обслуживает один основной VLAN. К нему обычно подключают рабочую станцию, принтер, камеру или другое конечное устройство. Входящие нетегированные кадры относятся к заданному access VLAN, а исходящие передаются без тега.
Некоторые корпоративные коммутаторы поддерживают voice VLAN. Тогда телефон получает отдельный голосовой сегмент, а компьютер за телефоном использует пользовательский VLAN. Конкретная логика зависит от производителя, поэтому профиль порта нужно документировать.
Trunk-порт
Trunk передает несколько VLAN по одному физическому каналу. Он нужен между коммутаторами, между коммутатором и маршрутизатором, сервером виртуализации, межсетевым экраном или точкой доступа с несколькими SSID.
На trunk задают разрешенный список VLAN. Подход «разрешить все» удобен при первом запуске, но увеличивает область ошибки и усложняет аудит. Безопаснее передавать только те сегменты, которые действительно нужны на другом конце.
Характеристика | Access | Trunk |
|---|---|---|
Число основных VLAN | один | несколько |
Кадр для обычного конечного устройства | без тега | обычно с тегом 802.1Q |
Типичное подключение | ПК, камера, принтер | коммутатор, гипервизор, маршрутизатор |
Главный риск | неверный VLAN порта | лишние разрешенные VLAN и несовпадение native VLAN |
Tagged и untagged VLAN
Tagged означает, что кадр несет тег 802.1Q с VLAN ID. Untagged означает, что тега в кадре нет. Эти слова описывают передачу кадра на конкретном интерфейсе, а не свойства VLAN во всей сети.
Один и тот же VLAN может идти тегированным по магистральному каналу и нетегированным к рабочей станции. Поэтому фраза «этот VLAN тегированный» без указания порта и направления неполна.
Что такое native VLAN
На оборудовании ряда производителей native VLAN определяет сегмент, который передается по trunk без тега. Нетегированный входящий кадр такого порта также относят к native VLAN.
VLAN ID и таблица VLAN
VLAN ID является числовым идентификатором сегмента на участке L2. Само число не определяет назначение. VLAN 20 может быть серверным в одной организации и гостевым в другой.
Рабочая документация должна содержать таблицу:
VLAN ID | Назначение | IP-подсеть | Шлюз | DHCP | Доступ |
|---|---|---|---|---|---|
10 | пользователи | 10.10.10.0/24 | 10.10.10.1 | да | офисные сервисы |
20 | серверы | 10.10.20.0/24 | 10.10.20.1 | по необходимости | только разрешенные потоки |
30 | управление | 10.10.30.0/24 | 10.10.30.1 | обычно нет | только администраторы |
Типы VLAN по назначению
В проекте часто используют пользовательский VLAN, серверный сегмент, management VLAN для BMC и коммутаторов, voice VLAN, гостевую сеть, storage VLAN, сегмент миграции виртуальных машин и карантинную зону.
Это не обязательный универсальный список. Сегменты создают под модель угроз, потоки приложений и эксплуатационные границы. Избыточное число VLAN повышает сложность без гарантированного выигрыша.
Маршрутизация между VLAN
Для обмена трафиком между подсетями нужен L3-шлюз. Его реализуют физическими интерфейсами маршрутизатора, подинтерфейсами 802.1Q, SVI на коммутаторе уровня L3 или виртуальным межсетевым экраном.
SVI, или Switched Virtual Interface, представляет L3-интерфейс VLAN. На нем размещают IP-адрес шлюза. Затем маршрутная таблица определяет путь, а ACL или firewall ограничивают доступ.
Маршрутизация не отменяет сегментацию. До настройки составляют матрицу потоков: источник, назначение, протокол, порт, направление и ответственный сервис.
DHCP в нескольких VLAN
DHCP-запрос клиента начинается как broadcast и не проходит через маршрутизатор сам по себе. Можно разместить отдельный DHCP-сервер в каждом сегменте или применить централизованный сервер и DHCP relay на L3-шлюзе.
Relay принимает запрос, добавляет сведения о клиентском сегменте и пересылает его серверу. Для каждого VLAN создают корректную область адресов с собственным шлюзом, маской, DNS и сроком аренды.
Если клиент не получает адрес, проверяют access VLAN порта, прохождение VLAN по trunk, состояние SVI, relay, маршрут до DHCP-сервера и наличие свободных адресов.
VLAN на сервере и гипервизоре
Сервер может работать с одним нетегированным VLAN или принимать trunk. Второй вариант распространен в виртуализации: виртуальный коммутатор распределяет трафик виртуальных машин по группам портов или сетям с заданными VLAN ID.
Нужно согласовать список разрешенных VLAN на физическом коммутаторе, режим интерфейса сервера и правила тегирования в гипервизоре. Двойное тегирование и ситуация, когда тег снимается сразу в двух местах, являются частыми причинами отсутствия связи.
Как настроить VLAN без привязки к производителю
Синтаксис Cisco, Arista, MikroTik и других платформ различается, но инженерный порядок остается общим:
Собрать схему физических соединений и список сервисов.
Создать матрицу VLAN, подсетей и разрешенных потоков.
Зарезервировать VLAN ID и IP-диапазоны.
Создать VLAN на нужных коммутаторах.
Назначить профили access-портам.
Настроить trunk и ограничить разрешенный список VLAN.
Создать L3-интерфейсы и маршрутизацию там, где она нужна.
Настроить DHCP relay, ACL, firewall и мониторинг.
Проверить путь тестового узла внутри VLAN и между разрешенными сегментами.
Зафиксировать конфигурацию, схему и план отката.
Как выбрать коммутатор с поддержкой VLAN
Для базовой сегментации нужен управляемый коммутатор с IEEE 802.1Q. В производственном проекте дополнительно проверяют максимальное число активных VLAN, размер таблицы MAC, L3-функции, ACL, DHCP snooping, 802.1X, число и скорость портов, отказоустойчивость, телеметрию и автоматизацию конфигурации.
Подробно устройство платформы разобрано в статье «Сетевой коммутатор: устройство, виды и выбор». В каталоге доступны коммутаторы для серверной и AI-инфраструктуры.
Безопасность VLAN
VLAN является границей сегментации, но не полноценным средством защиты. Надежная схема включает запрет неиспользуемых портов, отдельный контур управления, минимальный список VLAN на trunk, фильтрацию межвланового трафика, контроль DHCP и ARP, аутентификацию устройств и мониторинг изменений конфигурации.
Сетевое оборудование, гипервизоры и серверные контроллеры управления не стоит размещать в одном пользовательском сегменте только ради простоты.
Диагностика VLAN
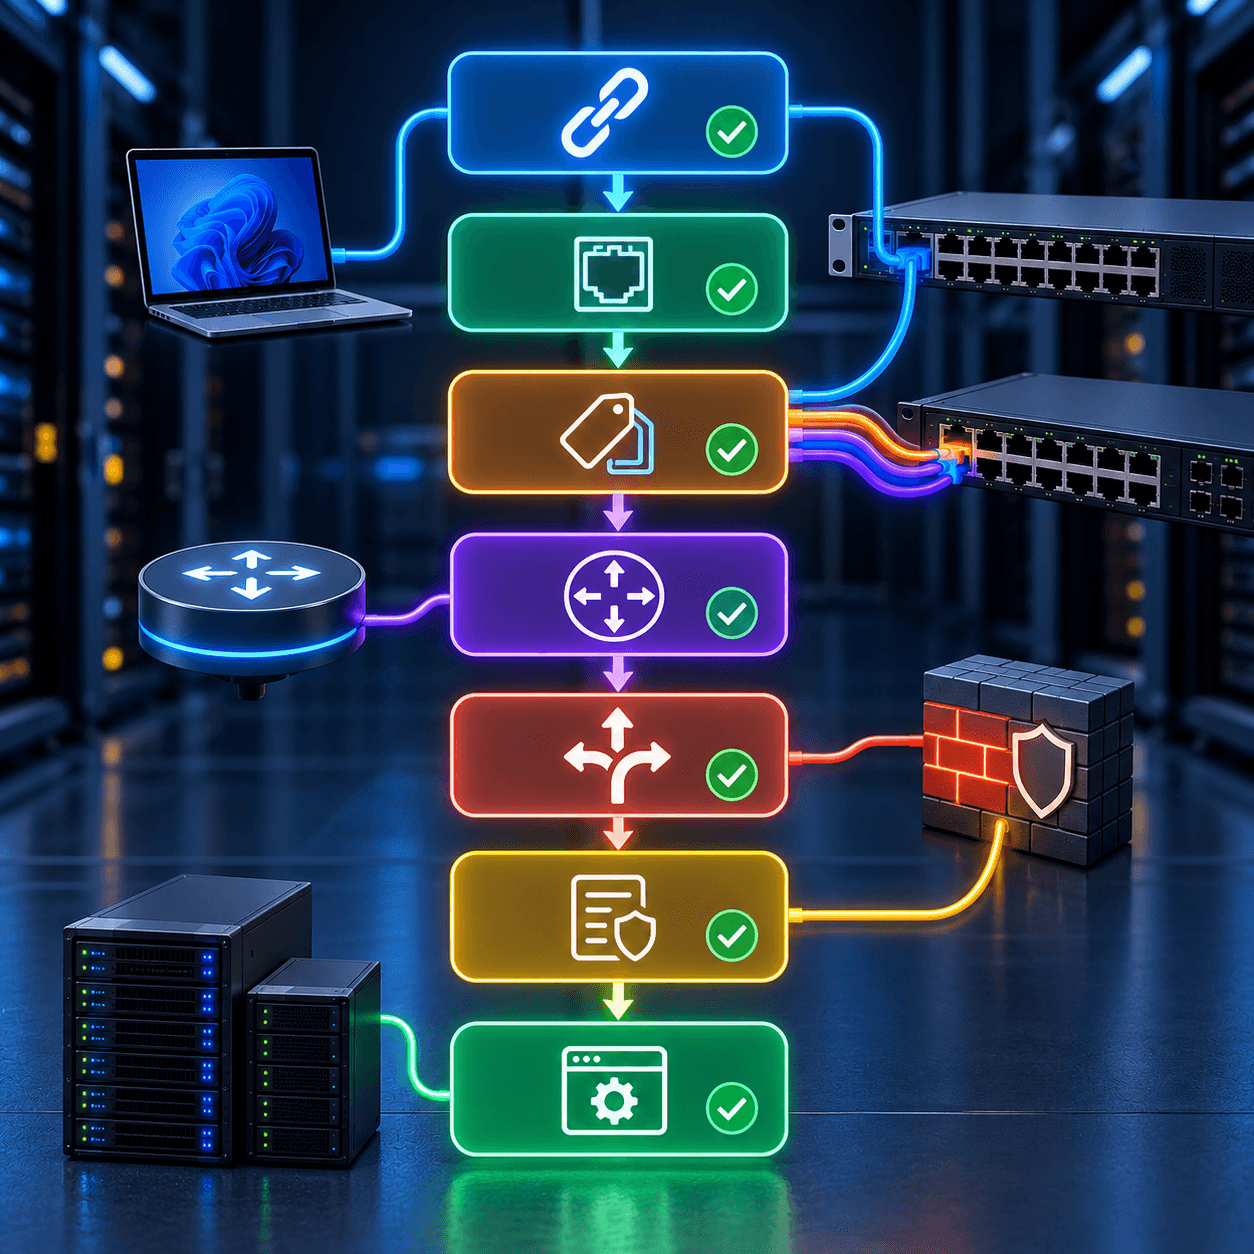
Если устройство не выходит в сеть, проверяйте путь последовательно:
Есть ли физический линк и нет ли ошибок на порту.
Правильно ли назначен access VLAN.
Создан ли VLAN на промежуточных коммутаторах.
Разрешен ли он на каждом trunk.
Совпадают ли native VLAN и режим тегирования.
Получил ли узел правильный IP-адрес, маску и шлюз.
Активен ли SVI или другой L3-интерфейс.
Есть ли маршрут и разрешающее правило ACL.
Не блокирует ли трафик firewall.
Частые ошибки
VLAN создан на одном коммутаторе, но отсутствует на другом.
Нужный VLAN не добавлен в разрешенный список trunk.
На концах канала не совпадает native VLAN.
Порт сервера настроен как access, а операционная система отправляет теги.
Один IP-диапазон используется в разных VLAN без специального проекта L2-extension.
Между сегментами включена маршрутизация без ограничивающих правил.
Управление оборудованием находится в пользовательском VLAN.
Документация не отражает фактическое назначение портов.
FAQ
Что такое VLAN?
VLAN логически делит физическую коммутируемую сеть на отдельные широковещательные домены. Связь между ними требует маршрутизации.
Что такое VLAN ID?
Это числовой идентификатор сегмента. В поле VID тега 802.1Q для обычных VLAN применяют значения от 1 до 4094.
Чем access отличается от trunk?
Access-порт обычно подключает конечное устройство к одному VLAN и передает кадры без тега. Trunk переносит несколько VLAN, обычно с тегами 802.1Q.
Что такое native VLAN?
Это VLAN, кадры которой на многих реализациях trunk могут идти без тега. Настройки на обоих концах канала должны совпадать.
На каком уровне OSI работает VLAN?
Тегирование IEEE 802.1Q относится к канальному уровню L2. Обмен между VLAN выполняется на сетевом уровне L3.
Нужен ли отдельный DHCP-сервер для каждого VLAN?
Нет. Один сервер может обслуживать несколько подсетей через DHCP relay на L3-шлюзе.
Защищает ли VLAN от атак?
VLAN помогает сегментировать сеть, но не заменяет firewall, контроль доступа, защиту конечных устройств и безопасную настройку коммутаторов.
Когда нужна помощь с проектированием
Для расчета нужны физическая топология, модели и версии ПО коммутаторов, список устройств, матрица VLAN, подсети, шлюзы, DHCP, зоны безопасности и допустимые потоки. Start Server поможет подобрать сетевое оборудование, подготовить профили портов и план миграции. Передать исходные данные можно через контакты.
Получить консультацию
Оставьте заявку и наш менеджер свяжется с вами для консультации


